ในยุคที่เทคโนโลยีเข้ามามีบทบาทสำคัญในการขับเคลื่อนทั้งภาครัฐและเอกชน การพึ่งพาระบบอัจฉริยะเพื่อเพิ่มประสิทธิภาพและความปลอดภัยกลายเป็นเรื่องปกติ อย่างไรก็ตาม เบื้องหลังความก้าวหน้าเหล่านี้ มักมีความเสี่ยงด้านความปลอดภัยทางไซเบอร์ที่ซ่อนอยู่ และบ่อยครั้งที่ช่องโหว่นั้นไม่ได้เกิดจากความผิดพลาดของโค้ดหรือสถาปัตยกรรมที่ซับซ้อน แต่มาจาก “คน” ผู้ใช้งานระบบเอง
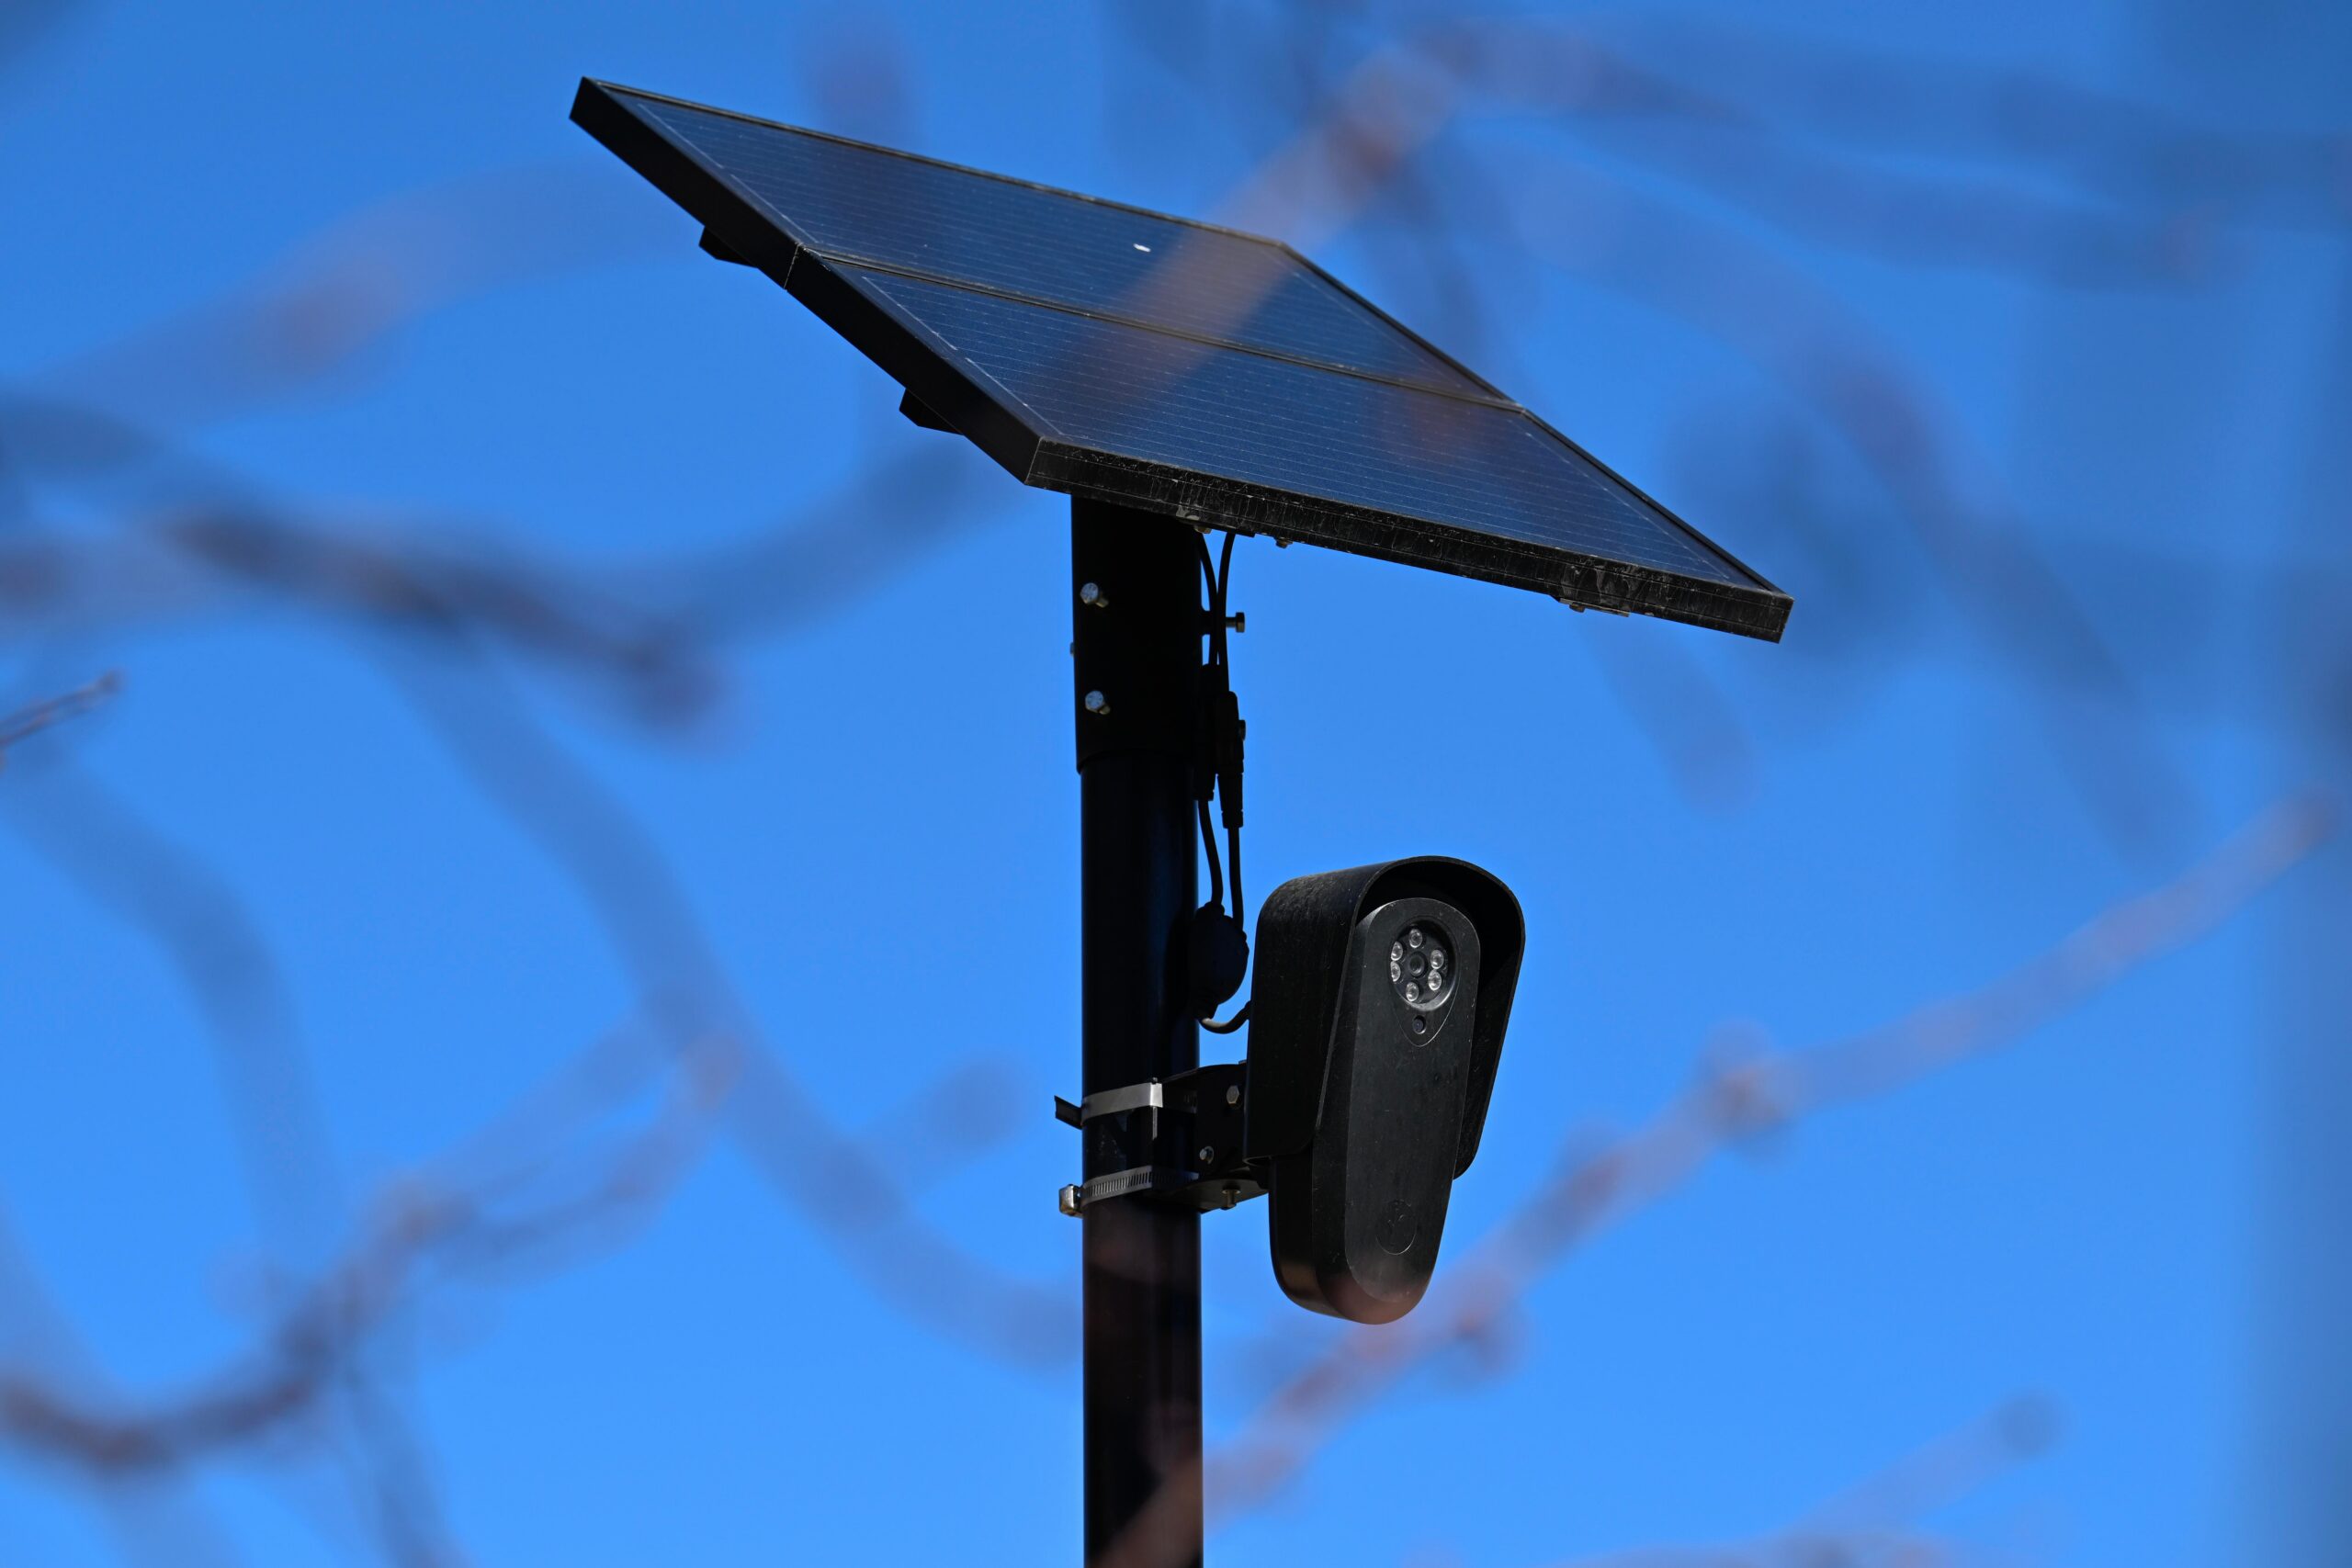
เหตุการณ์ที่เกิดขึ้นกับเจ้าหน้าที่ตำรวจเมือง Savannah รัฐจอร์เจีย สหรัฐอเมริกา เป็นกรณีศึกษาที่ชัดเจนและสะท้อนถึงความเปราะบางนี้ อดีตเจ้าหน้าที่ตำรวจ Amber Harpe ถูกไล่ออกจากการที่เธอแชร์ข้อมูลล็อกอินของระบบกล้องตรวจจับป้ายทะเบียนอัจฉริยะ Flock Safety ให้กับสามีของเธอ ซึ่งเป็นเจ้าหน้าที่สำนักงานตรวจคนเข้าเมือง (ICE) เหตุการณ์นี้ไม่ใช่แค่การละเมิดนโยบายภายใน แต่เป็นสัญญาณเตือนภัยที่ดังชัดเจนสำหรับองค์กรทุกแห่ง โดยเฉพาะอย่างยิ่งในประเทศไทยที่กำลังเดินหน้าสู่ยุคดิจิทัลเต็มตัว บทความนี้จะเจาะลึกวิเคราะห์เหตุการณ์ดังกล่าวในเชิงเทคนิค ขยายความถึงผลกระทบ และเสนอแนะแนวทางสำหรับนักพัฒนาและสาย IT ไทย เพื่อสร้างภูมิคุ้มกันให้กับระบบดิจิทัลของเรา
แกะรอยเหตุการณ์: การเข้าถึงข้อมูลที่เหนือกว่าสิทธิ์
เหตุการณ์ที่เมือง Savannah ไม่ได้เป็นเรื่องของการแฮกข้อมูลด้วยเทคนิคซับซ้อน แต่เป็นการละเมิดความปลอดภัยขั้นพื้นฐานที่สุด นั่นคือ “การแชร์ข้อมูลยืนยันตัวตน” ซึ่งนำไปสู่การเข้าถึงข้อมูลที่ละเอียดอ่อนโดยไม่ได้รับอนุญาต
Flock Safety: มากกว่าแค่กล้องวงจรปิด
Flock Safety คือระบบกล้องตรวจจับป้ายทะเบียนรถยนต์ (License Plate Recognition – LPR) ที่ใช้ปัญญาประดิษฐ์ (AI) ในการวิเคราะห์และจัดเก็บข้อมูล ซึ่งแตกต่างจากกล้องวงจรปิด (CCTV) ทั่วไปอย่างสิ้นเชิง กล้องของ Flock ไม่ได้บันทึกภาพวิดีโอแบบต่อเนื่อง แต่จะจับภาพป้ายทะเบียนและข้อมูลยานพาหนะ เช่น สี ยี่ห้อ รุ่น และลักษณะพิเศษอื่น ๆ จากนั้นนำข้อมูลเหล่านี้ไปประมวลผล เปรียบเทียบกับฐานข้อมูลยานพาหนะที่ถูกรายงานว่าขโมยมา หรือยานพาหนะที่เกี่ยวข้องกับคดีอาชญากรรมอื่น ๆ
ระบบนี้มีความสามารถในการค้นหาและระบุตำแหน่งของยานพาหนะได้อย่างรวดเร็วและแม่นยำ ทำให้เป็นเครื่องมือที่มีประสิทธิภาพสูงสำหรับหน่วยงานบังคับใช้กฎหมาย แต่ด้วยพลังที่มาพร้อมกับความสามารถในการติดตามและระบุตัวตนนี้ ข้อมูลที่ Flock Safety รวบรวมจึงเป็นข้อมูลที่ “ละเอียดอ่อน” (Sensitive Data) อย่างยิ่ง เพราะสามารถนำไปใช้ติดตามการเคลื่อนไหวของบุคคลได้ และหากตกไปอยู่ในมือของผู้ไม่หวังดี หรือถูกนำไปใช้ผิดวัตถุประสงค์ ย่อมส่งผลกระทบต่อสิทธิส่วนบุคคลและความเป็นส่วนตัวอย่างร้ายแรง
ช่องโหว่ที่ไม่ได้มาจาก Code แต่มาจาก “คน”
ในกรณีของ Amber Harpe ช่องโหว่ไม่ได้อยู่ที่โค้ดของ Flock Safety หรือการตั้งค่าเครือข่ายที่ไม่รัดกุม แต่เกิดจาก “คน” ผู้ใช้งานระบบโดยตรง การที่เจ้าหน้าที่ตำรวจคนหนึ่งตัดสินใจแชร์ User Account และ Password ของเธอให้กับบุคคลภายนอก (แม้จะเป็นสามีก็ตาม) ถือเป็นการทำลายรากฐานความปลอดภัยทั้งหมด ไม่ว่าระบบจะถูกออกแบบมาอย่างแน่นหนาเพียงใดก็ตาม
การแชร์ข้อมูลล็อกอินเช่นนี้เป็นการละเมิดหลักการสำคัญหลายประการในด้านความปลอดภัยทางไซเบอร์:
1. **หลักการสิทธิ์น้อยที่สุด (Principle of Least Privilege – PoLP):** ผู้ใช้งานควรมีสิทธิ์เข้าถึงข้อมูลและฟังก์ชันเท่าที่จำเป็นต่อการปฏิบัติงานของตนเท่านั้น การที่สามีของเธอเข้าถึงระบบ Flock Safety ได้โดยตรง เท่ากับว่าเขาได้รับสิทธิ์เทียบเท่ากับเจ้าหน้าที่ตำรวจ ซึ่งขัดกับหลักการนี้โดยสิ้นเชิง
2. **การแยกหน้าที่ (Separation of Duties):** เพื่อป้องกันการทุจริตหรือการใช้ข้อมูลในทางที่ผิด การเข้าถึงและการจัดการข้อมูลควรถูกแยกหน้าที่ออกจากกัน เจ้าหน้าที่ ICE มีขอบเขตอำนาจหน้าที่ที่แตกต่างจากเจ้าหน้าที่ตำรวจท้องถิ่น การที่ทั้งสองหน่วยงานไม่มีนโยบายการแบ่งปันข้อมูลโดยตรง ยิ่งตอกย้ำถึงความสำคัญของการแยกหน้าที่นี้
3. **ภัยคุกคามจากภายใน (Insider Threat):** แม้ว่าภัยคุกคามภายนอกอย่างแฮกเกอร์จะน่ากลัว แต่ภัยคุกคามจากภายในองค์กรเองก็เป็นสิ่งที่ไม่ควรมองข้าม เหตุการณ์นี้แสดงให้เห็นว่าผู้ที่ได้รับสิทธิ์เข้าถึงระบบ อาจกลายเป็นจุดอ่อนที่สำคัญที่สุดได้
ผลกระทบลูกโซ่: จากการละเมิดสิทธิ์สู่ความเสี่ยงระดับองค์กร
การกระทำของเจ้าหน้าที่ Harpe ก่อให้เกิดผลกระทบที่ซับซ้อนและแผ่ขยายไปมากกว่าแค่ตัวบุคคล
การกำกับดูแลข้อมูล (Data Governance) ที่ล้มเหลว
หน่วยงานตำรวจ Savannah (SPD) มีนโยบายที่ชัดเจนว่า “ไม่แบ่งปันข้อมูลจากระบบ Flock Safety กับ ICE” ซึ่งเป็นนโยบายที่ถูกกำหนดขึ้นเพื่อควบคุมการใช้ข้อมูลให้สอดคล้องกับขอบเขตอำนาจหน้าที่และข้อกำหนดด้านความเป็นส่วนตัว การที่เจ้าหน้าที่ Harpe แชร์ล็อกอินของเธอ เท่ากับเป็นการ “ข้ามผ่าน” นโยบายดังกล่าว ทำให้การกำกับดูแลข้อมูลของ SPD ล้มเหลวโดยสมบูรณ์
ในบริบทของประเทศไทย พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) กำหนดให้องค์กรมีหน้าที่ต้องจัดการข้อมูลส่วนบุคคลอย่างรัดกุม การละเมิดเช่นนี้อาจนำไปสู่การถูกปรับและเสียชื่อเสียงอย่างร้ายแรง หากข้อมูลที่ถูกเข้าถึงโดยมิชอบนั้นเป็นข้อมูลส่วนบุคคลของประชาชน
ความน่าเชื่อถือของระบบและข้อมูล
เหตุการณ์นี้สั่นคลอนความน่าเชื่อถือของระบบ Flock Safety และหน่วยงานที่ใช้งานมัน เมื่อประชาชนทราบว่าข้อมูลการเคลื่อนไหวของตนที่ถูกบันทึกโดยกล้องเหล่านี้ สามารถถูกเข้าถึงโดยบุคคลภายนอก หรือหน่วยงานที่ไม่ได้รับอนุญาต ความไว้วางใจต่อระบบและหน่วยงานก็จะลดลงอย่างรวดเร็ว
นอกจากนี้ ยังเกิดคำถามเกี่ยวกับ “เจตนา” ของการเข้าถึง หากสามีของเธอใช้ข้อมูลจาก Flock Safety เพื่อวัตถุประสงค์อื่นนอกเหนือจากการบังคับใช้กฎหมายตามปกติ เช่น การติดตามบุคคลที่ไม่เกี่ยวข้องกับคดีอาชญากรรม หรือการใช้ข้อมูลเพื่อผลประโยชน์ส่วนตัว ย่อมนำไปสู่ปัญหาทางจริยธรรมและกฎหมายที่ใหญ่หลวง
บทเรียนสำหรับองค์กรและนักพัฒนาไทย: ป้อมปราการดิจิทัลไม่ใช่แค่ Firewall
เหตุการณ์ที่ Savannah เป็นบทเรียนสำคัญที่เตือนให้องค์กรและนักพัฒนาไทยตระหนักว่า การรักษาความมั่นคงปลอดภัยทางไซเบอร์ไม่ใช่แค่การติดตั้ง Firewall หรือ Antivirus แต่ต้องครอบคลุมถึงการจัดการ “คน” และ “กระบวนการ” ควบคู่ไปกับ “เทคโนโลยี”
การจัดการสิทธิ์การเข้าถึง (Access Control) ที่รัดกุม
การควบคุมการเข้าถึงเป็นหัวใจสำคัญ ระบบควรถูกออกแบบให้รองรับการจัดการสิทธิ์อย่างละเอียด:
* **Role-Based Access Control (RBAC):** กำหนดสิทธิ์ตามบทบาทหน้าที่ของผู้ใช้ แต่ละบทบาทมีชุดสิทธิ์ที่จำกัดและชัดเจน เช่น “เจ้าหน้าที่ตรวจสอบ” มีสิทธิ์อ่านเท่านั้น “ผู้ดูแลระบบ” มีสิทธิ์สร้าง แก้ไข ลบ การแชร์ล็อกอินจะไม่ทำให้ผู้รับมีสิทธิ์ตามบทบาทที่แท้จริง
* **Principle of Least Privilege (PoLP):** ให้สิทธิ์ผู้ใช้เท่าที่จำเป็นต่อการทำงานเท่านั้น ไม่ควรให้สิทธิ์ที่มากเกินไปโดยไม่จำเป็น
* **Multi-Factor Authentication (MFA):** บังคับใช้ MFA สำหรับทุกการเข้าสู่ระบบ เพื่อเพิ่มความปลอดภัย แม้รหัสผ่านจะรั่วไหล ผู้บุกรุกก็ยังต้องมีปัจจัยที่สอง (เช่น รหัส OTP จากมือถือ)
* **Session Management:** กำหนดระยะเวลาของ Session และบังคับให้ล็อกเอาต์อัตโนมัติเมื่อไม่มีการใช้งาน เพื่อลดความเสี่ยงหากอุปกรณ์ถูกทิ้งไว้โดยไม่มีผู้ดูแล
ตัวอย่างการกำหนดสิทธิ์การเข้าถึงด้วย YAML สำหรับระบบคล้าย Flock Safety:
# access_policy.yaml - ตัวอย่างการกำหนดสิทธิ์การเข้าถึงสำหรับระบบตรวจจับยานพาหนะ
roles:
  - name: PoliceOfficer
    description: เจ้าหน้าที่ตำรวจผู้รับผิดชอบพื้นที่
    permissions:
      - access_lpr_data: read
      - view_camera_feed: read
      - search_license_plate: execute
      - manage_incidents: create, update
    constraints:
      data_scope: "assigned_precinct" # จำกัดการเข้าถึงข้อมูลเฉพาะเขตที่รับผิดชอบ
      time_limit: "business_hours"   # จำกัดการเข้าถึงบางฟังก์ชันในเวลาราชการ

  - name: Dispatcher
    description: เจ้าหน้าที่ศูนย์สั่งการ
    permissions:
      - access_lpr_data: read
      - view_camera_feed: read
      - search_license_plate: execute
      - coordinate_units: execute
    constraints:
      data_scope: "all_precincts"

  - name: ExternalAgency_ICE # บทบาทที่ "ไม่ควร" มีหรือควรมีสิทธิ์จำกัดมาก
    description: หน่วยงานภายนอก (เช่น ICE) - สิทธิ์เข้าถึงจำกัด
    permissions:
      - access_lpr_data: none # ห้ามเข้าถึงข้อมูล LPR โดยตรง
      - request_incident_report: execute # มีสิทธิ์ร้องขอรายงานผ่านช่องทางที่เป็นทางการ
    constraints:
      access_method: "official_api_gateway" # ต้องผ่าน API Gateway ที่ควบคุมโดย SPD เท่านั้น
      approval_required: true # ต้องได้รับการอนุมัติจากผู้บริหารระดับสูง
YAML ข้างต้นแสดงให้เห็นว่า แม้จะมีการแชร์บัญชี `PoliceOfficer` แต่ระบบก็ยังสามารถจำกัด `data_scope` และ `time_limit` ได้ และสำหรับหน่วยงานภายนอกอย่าง `ExternalAgency_ICE` สิทธิ์จะถูกจำกัดอย่างเข้มงวด และบังคับให้ใช้ช่องทางที่เป็นทางการเท่านั้น
นโยบายและขั้นตอนปฏิบัติที่ชัดเจนและบังคับใช้ได้จริง
เทคโนโลยีที่แข็งแกร่งต้องมาพร้อมกับนโยบายที่ชัดเจนและบังคับใช้ได้จริง:
* **นโยบายการใช้งานที่ยอมรับได้ (Acceptable Use Policy – AUP):** กำหนดสิ่งที่ผู้ใช้สามารถและไม่สามารถทำได้กับระบบและข้อมูลอย่างชัดเจน รวมถึงห้ามการแชร์ข้อมูลยืนยันตัวตน
* **การฝึกอบรมและสร้างความตระหนัก (Training & Awareness):** จัดการฝึกอบรมด้านความปลอดภัยทางไซเบอร์อย่างสม่ำเสมอ เพื่อให้ผู้ใช้เข้าใจถึงความเสี่ยงและผลกระทบของการกระทำที่ไม่เหมาะสม
* **การลงโทษทางวินัย:** มีมาตรการลงโทษที่ชัดเจนและเข้มงวดสำหรับผู้ที่ละเมิดนโยบาย เพื่อสร้างการยับยั้งและแสดงให้เห็นถึงความจริงจังขององค์กร
การตรวจสอบและบันทึกกิจกรรม (Auditing and Logging)
ระบบที่ดีต้องสามารถบันทึกทุกกิจกรรมของผู้ใช้งานได้อย่างละเอียด เพื่อใช้ในการตรวจสอบย้อนหลังและตรวจจับความผิดปกติ:
* **Logging:** บันทึกข้อมูลการเข้าสู่ระบบ, การเข้าถึงข้อมูล, การแก้ไขข้อมูล, และกิจกรรมสำคัญอื่น ๆ ทั้งหมด
* **Monitoring:** มีระบบเฝ้าระวังที่สามารถแจ้งเตือนเมื่อพบพฤติกรรมที่ผิดปกติ เช่น การเข้าสู่ระบบจาก IP Address ที่ไม่คุ้นเคย, การเข้าถึงข้อมูลจำนวนมากผิดปกติ, หรือการเข้าสู่ระบบในช่วงเวลาที่ไม่ใช่ชั่วโมงทำงาน
| องค์ประกอบการควบคุมการเข้าถึง | คำอธิบาย | ความสำคัญในบริบทเหตุการณ์ Savannah |
|---|---|---|
| **การจัดการสิทธิ์ตามบทบาท (RBAC)** | กำหนดสิทธิ์การเข้าถึงข้อมูลและฟังก์ชันตามบทบาทหน้าที่ของผู้ใช้ในองค์กร | ป้องกันการที่ผู้ใช้คนหนึ่งมีสิทธิ์เกินความจำเป็นของงาน และทำให้การแชร์ User/Pass ไม่ได้ให้สิทธิ์ตามบทบาทที่แท้จริงของผู้รับ |
| **หลักการสิทธิ์น้อยที่สุด (Least Privilege)** | ผู้ใช้หรือระบบควรได้รับสิทธิ์เข้าถึงเท่าที่จำเป็นต่อการปฏิบัติงานเท่านั้น | ลดความเสียหายหากเกิดการละเมิดสิทธิ์ เพราะผู้บุกรุกจะได้สิทธิ์ที่จำกัดที่สุด |
| **การยืนยันตัวตนแบบหลายปัจจัย (MFA)** | ต้องใช้ปัจจัยการยืนยันตัวตนมากกว่าหนึ่งอย่าง (เช่น รหัสผ่าน + OTP) | เพิ่มความยากในการเข้าถึงระบบ แม้รหัสผ่านจะถูกเปิดเผย เพราะยังต้องการปัจจัยที่สอง |
| **การบันทึกและตรวจสอบ (Auditing & Logging)** | บันทึกกิจกรรมของผู้ใช้ทั้งหมดในระบบ เพื่อตรวจสอบย้อนหลังและตรวจจับความผิดปกติ | ช่วยให้สามารถระบุได้ว่าใครเข้าถึงข้อมูลเมื่อไหร่ และตรวจจับพฤติกรรมที่น่าสงสัยได้อย่างรวดเร็ว |
| **นโยบายและขั้นตอนปฏิบัติ** | กฎระเบียบและแนวปฏิบัติที่ชัดเจนเกี่ยวกับการใช้งานระบบและข้อมูล | เป็นกรอบปฏิบัติที่ต้องสื่อสาร อบรม และบังคับใช้ เพื่อป้องกันการกระทำผิดพลาดโดยไม่เจตนาและเจตนา |
ในการนำเทคโนโลยีหรือแนวปฏิบัตินี้ไปปรับใช้จริง ควรคำนึงถึง Security Hardening, Observability และการทดสอบแบบ Automated เสมอ เพื่อความเสถียรสูงสุดในระดับ Production
มุมมองสำหรับนักพัฒนาและองค์กรไทย
สำหรับนักพัฒนาและสาย IT ในประเทศไทย เหตุการณ์นี้เป็นเครื่องย้ำเตือนว่าความปลอดภัยทางไซเบอร์คือความรับผิดชอบร่วมกัน และต้องมองจากหลายมิติ:
สำหรับนักพัฒนา (Developers)
* **Security by Design:** ออกแบบและพัฒนาระบบโดยคำนึงถึงความปลอดภัยตั้งแต่เริ่มต้น (Shift Left Security) ไม่ใช่เพิ่มทีหลัง
* **Robust Authentication & Authorization:** ใช้มาตรฐานการยืนยันตัวตนและการจัดการสิทธิ์ที่แข็งแกร่ง (เช่น OAuth 2.0, OpenID Connect) และพิจารณาการใช้ API Gateway เพื่อควบคุมการเข้าถึง API
* **Secure API Development:** ตรวจสอบให้แน่ใจว่า API ทุกตัวมีกลไกการยืนยันตัวตนและการอนุญาตที่เข้มงวด รวมถึงการจัดการ Token ที่ปลอดภัย
* **Comprehensive Logging:** พัฒนาระบบให้สามารถบันทึกกิจกรรมที่สำคัญทั้งหมดในรูปแบบที่ตรวจสอบย้อนหลังได้ง่าย
* **User Experience (UX) for Security:** ออกแบบ UI/UX ให้ผู้ใช้เข้าใจถึงความสำคัญของรหัสผ่าน การใช้ MFA และผลกระทบของการแชร์ข้อมูล
สำหรับองค์กรไทย (Organizations)
* **ลงทุนในการฝึกอบรม:** จัดการฝึกอบรมด้านความปลอดภัยทางไซเบอร์อย่างต่อเนื่องให้กับพนักงานทุกระดับ ไม่ใช่แค่ฝ่าย IT
* **พัฒนากรอบการกำกับดูแลข้อมูล (Data Governance Framework):** สร้างนโยบายที่ชัดเจนเกี่ยวกับการจัดเก็บ การเข้าถึง การใช้งาน และการแบ่งปันข้อมูล โดยเฉพาะข้อมูลส่วนบุคคลให้สอดคล้องกับ PDPA
* **การตรวจสอบความปลอดภัยอย่างสม่ำเสมอ:** จัดให้มีการตรวจสอบความปลอดภัย (Security Audit), การทดสอบเจาะระบบ (Penetration Testing), และการประเมินช่องโหว่ (Vulnerability Assessment) เป็นประจำ
* **แผนรับมือเหตุการณ์ (Incident Response Plan):** เตรียมแผนรับมือเมื่อเกิดเหตุการณ์ความปลอดภัยทางไซเบอร์ เพื่อลดความเสียหายและฟื้นฟูระบบได้อย่างรวดเร็ว
* **สร้างวัฒนธรรมความปลอดภัย:** ปลูกฝังให้พนักงานทุกคนตระหนักว่าความปลอดภัยเป็นหน้าที่ของทุกคน ไม่ใช่แค่ฝ่าย IT เท่านั้น
เหตุการณ์ที่ Savannah เป็นอุทาหรณ์ที่ชี้ให้เห็นว่าแม้แต่เทคโนโลยีที่ล้ำสมัยที่สุดก็ยังคงเปราะบาง หากปราศจากการกำกับดูแลที่ดี การจัดการสิทธิ์ที่รัดกุม และที่สำคัญที่สุดคือ “ความรับผิดชอบ” จากผู้ใช้งาน ไม่ว่าระบบจะซับซ้อนเพียงใด ป้อมปราการดิจิทัลที่แข็งแกร่งที่สุดก็ยังต้องการผู้เฝ้าระวังที่ไว้ใจได้ และความเข้าใจอย่างถ่องแท้ว่าความปลอดภัยคือการผสมผสานระหว่างเทคโนโลยี นโยบาย และมนุษย์
ที่มา: วิเคราะห์และเรียบเรียงเพิ่มเติมจาก The Verge Tech